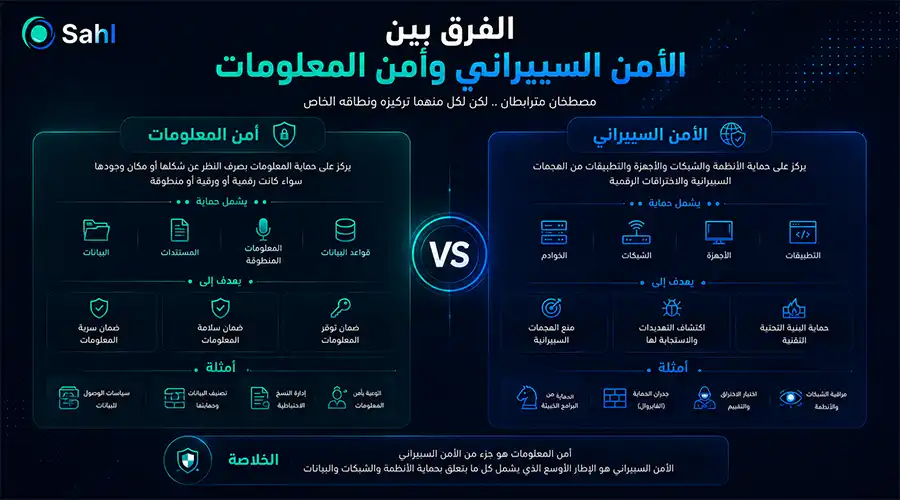


معرفة الفرق بين الأمن السيبراني وأمن المعلومات خطوة أساسية لكل منشأة تسعى لحماية أصولها وبياناتها. كثير يخلطون بين المفهومين، لكن بالواقع بينهم اختلاف جوهري في النطاق والـ Scope وطريقة الحماية.
بشكل مبسط، أمن المعلومات (Information Security - InfoSec) يركز على حماية الـ Data بكل أشكالها، سواء كانت ملفات ورقية بأرشيف شركتك أو بيانات إلكترونية على السيرفر، بينما الأمن السيبراني (Cybersecurity) يختص بحماية الفضاء الرقمي وكل ما يرتبط بالشبكات والـ Cloud والأنظمة من مخاطر الـ Cyber Attacks والاختراقات. المجالين يكملون بعض، لكن فهم دور كل واحد منهم يساعدك تبني خطة حماية قوية وتضمن استمرارية أعمالك بدون مخاطر.
وفي هذه المدونة، ستقوم شركه سهل تك بتوضيح الفرق بين الأمن السيبراني وأمن المعلومات واوجه التشابه والاختلاف بينهم بالتفصيل وايهما افضل لمؤسستك او شركتك السعودية.
ما هو الفرق بين الأمن السيبراني وأمن المعلومات؟
فهم الفرق بين أمن المعلومات والأمن السيبراني يساعدك كصاحب قرار في شركتك ترتب أولوياتك وتوزع ميزانيتك صح بدون هدر وتكاليف مالها داعي.
كثير من المنشآت بالسوق تدفع مبالغ ضخمة وما تشوف نتيجة، والسبب إنهم يخلطون بين السياسات الورقية والحماية التقنية على أرض الواقع. ولذلك حنا في شركة سهل تك (Sahl Tech) نختصر عليك الموضوع ونوضح لك االفرق بين الأمن السيبراني وأمن المعلومات من الآخر، لكي تبني بيئة رقمية محمية وتضمن شغلك ما يوقف:
ولجل قمنا بتوضيح مفصل ل الفرق بين الأمن السيبراني وأمن المعلومات ولمعرفه الافضل لك ولم}ستتك التجاريه قم بالتواصل معنا لحجز استشاره تقنيه مجانيه لكل لتحديد الانسب.
CTA
العلاقة وأوجه التداخل "التشابه" بين أمن المعلومات والأمن السيبراني
العلاقة بين أمن المعلومات والأمن السيبراني مو علاقة تنافس، بل علاقة تكامل واحتواء؛ يعني ما يمديك تستغني بواحد عن الثاني داخل منشأتك. بشكل بسيط: الأمن السيبراني يعتبر جزء أساسي تحت المظلة الكبيرة لأمن المعلومات. حتى تتضح الصورة أكثر في بيئة العمل، هذي أبرز نقاط التداخل والترابط بينهم:
الأمن السيبراني يحمي الجانب الرقمي لأمن المعلومات: كل بياناتك الرقمية وقواعد البيانات وسجلات العملاء اللي يهتم "أمن المعلومات" بحفظها وسريتها، يحتاج لـ "الأمن السيبراني" عشان يحط الجدران النارية ويقفل المنافذ ويحميها من الهجمات والاختراقات الخارجية. السياسات تحتاج لتنفيذ تقني: "أمن المعلومات" يحط لك اللائحة والسياسة (مثل: تحديد مين يوصل للمعلومات الحساسة)، لكن "الأمن السيبراني" هو اللي يطبق هالشي تقنياً على السيرفرات والشبكة ويمنع أي محاولة وصول غير مصرح بها. حماية المنشأة ما تكتمل إلا بالاثنين: اذا عندك أقوى جدار حماية سيبراني بالعالم وسيرفراتك مؤمنة تماماً، لكن موظف سرب ملف ورقي مهم أو شارك الباسورد بإيميل غير مشفر؛ هنا سقط "أمن المعلومات". وبنفس الطريقة، لو عندك أفضل لوائح وسياسات مكتوبة وأرشيفك الورقي مقفل عليه، لكن السيرفر فيه ثغرة مفتوحة؛ بيتم اختراقك سيبرانياً بدقايق. حيث يتضح الفرق بين الأمن السيبراني وأمن المعلومات في كون "أمن المعلومات" هو العقل اللي يخطط ويحدد وش اللي نبي نحميه وكيف ندير مخاطره، و"الأمن السيبراني" هو الدرع والسلاح التقني اللي يصد الهجمات ويحمي هذي الأصول على أرض الواقع. وحنا في سهل تك (Sahl Tech) نساعدك تسد هالفجوة التقنية بالكامل؛ نوفر لمنشأتك حلول وخدمات الأمن السيبراني المدارة عشان نحمي سيرفراتك، تطبيقاتك، وشبكتك السحابية، ونضمن إن بيانات شركتك الحساسة مطبقة عليها أعلى معايير الحماية والاستمرارية بدون ما تشيل هم التعقيدات التقنية وتكاليف التوظيف. CTA تطبيق مجالات أمن المعلومات يعتمد بالأساس على معايير عالمية معتمدة مثل (ISO/IEC 27001) لضمان حماية أصول المنشأة وسرية معاملاتها. وعند دراسة الفرق بين أمن المعلومات والأمن السيبراني داخل بيئات العمل، نلقى إن أقسام أمن المعلومات تركز على وضع الأطر التنظيمية والسياسات لحماية كافة أشكال البيانات عبر هذه المسارات: الحوكمة وإدارة المخاطر والالتزام (GRC): وضع اللوائح الداخلية ومواءمة إجراءات الشركة مع الأنظمة والتشريعات المحلية، وتقييم المخاطر بصفة مستمرة. إدارة الهويات والوصول (IAM): تطبيق مبدأ الصلاحيات المقيدة لضمان ما يدخل على البيانات الحساسة إلا الموظف المصرح له فقط. تشفير البيانات ومنع التسريب (Cryptography & DLP): استخدام أدوات التشفير لحماية الملفات المتبادلة أو المخزنة بالسيرفرات وقواعد البيانات من أي تسريب. الأمن المادي والبيئي (Physical Security): تأمين غرف السيرفرات ومراكز حفظ الوثائق والأرشيفات المادية بكاميرات وأنظمة دخول ذكية تمنع الدخول غير المصرح به. استمرارية الأعمال والتعافي من الكوارث (BCP & DRP): وضع خطط استباقية تضمن استرجاع البيانات ومواصلة العمل لو واجهت المنشأة أي طارئ. تستند مجالات الأمن السيبراني إلى متطلبات تقنية دقيقة مثل الضوابط الأساسية الصادرة عن الهيئة الوطنية للأمن السيبراني (NCA ECC) للتصدي للهجمات الرقمية. ولمعرفة ماهو الفرق بين امن المعلومات والامن السيبراني على أرض الواقع، يتضح إن أقسام الأمن السيبراني تركز على خط الدفاع الفني المباشر بالمسارات التالية: أمن الشبكات والبنية التحتية (Network Security): حماية المنافذ وحركة البيانات باستخدام جدران الحماية المتقدمة (Firewalls) وشبكات الربط الآمنة. أمن التطبيقات والسحابة (Cloud & App Security): فحص الأكواد البرمجية للمواقع والأنظمة السحابية وإغلاق الثغرات قبل الاستخدام الفعلي. مركز العمليات الأمنية والرصد (SOC & SIEM): مراقبة البنية الرقمية على مدار الساعة لرصد أي نشاط غير معتاد أو محاولة تسلل والتعامل معها فوراً. اختبار الاختراق والتقييم الأمني (Penetration Testing): محاكاة هجمات حقيقية على أنظمة الشركة لاكتشاف نقاط الضعف التقنية وسدها. الاستجابة للحوادث السيبرانية (Incident Response): التدخل السريع لعزل التهديدات مثل برمجيات الفدية، وحصر الأضرار، واستعادة تشغيل الأنظمة بالكامل. إدراك الفرق بين الأمن السيبراني وأمن المعلومات في مجالات العمل يوضح لك كيف يحمي كل قسم أصول منشأتك. ولجل تضمن تطبيق هذه المجالات بكفاءة وبدون تكاليف توظيف باهظة، توفر لك سهل تك (Sahl Tech) خدمات أمن سيبراني مدارة تغطي مراقبة التهديدات، فحص الثغرات، وتأمين السحابة وفق أعلى المعايير لحماية استمرارية أعمالك. سؤال يتردد كثير بين أصحاب القرار ورواد الأعمال: أيهما نركز عليه ونعطيه الأولوية داخل المنشأة؟ والإجابة ببساطة: السؤال بحد ذاته يحتاج إعادة توجيه؛ لأنك ما تقدر تفاضل بين مجالين يكملون بعض لحماية البزنس حقك. عشان تحسم هذا القرار، لازم تستوعب ما الفرق بين امن المعلومات والأمن السيبراني من ناحية الاحتياج الفعلي لطبيعة عملك. لو منشأتك تعتمد على تداول أوراق وعقود حساسة وعندها مقرات وأرشيف مادي، فـ أمن المعلومات هو الأساس لجل يضبط لك الحوكمة، السياسات، والصلاحيات الإدارية. بالمقابل، لو كل شغلك يعتمد على التحول الرقمي، منصات سحابية، وسيرفرات متصلة بالإنترنت، هنا تبرز الأولوية المباشرة للأمن السيبراني لجل يصد الهجمات الرقمية ويمنع توقف أنظمتك بدقايق. معرفة الفرق بين الأمن السيبراني وأمن المعلومات تثبت لك إن المقارنة مو مين أفضل من الثاني، بل كيف تبني منظومة دفاعية تبدأ بسياسات أمن معلومات محكمة، وتنفذها بحلول أمن سيبراني متقدمة. ولجل تريح بالك من تعقيدات المفاضلة وتكاليف شراء الأدوات وتوظيف الكفاءات وما الفرق بين الأمن السيبراني وأمن المعلومات، حنا في سهل تك (Sahl Tech) نختصر عليك الطريق؛ نقدم لك خدمات الأمن السيبراني المدارة اللي توفر لك الحماية الرقمية الكاملة لسيرفراتك، شبكاتك، وتطبيقاتك بالتوافق التام مع سياسات أمن المعلومات ولوائح الالتزام الرسمية، لجل تضمن نمو شغلك وأنت متطمن. CTA يحدث خلط كبير عند كثير من المنشآت بين إدارة تقنية المعلومات الامن السيبراني، والاعتقاد الشائع إن موظف الـ IT يقدر يسوي كل شي ويحمي الأنظمة بنفس الوقت، وهذا الخلط قد يعرض الشركة لمخاطر وثغرات غير محسوبة. لجل تتضح الصورة، لا بد من فهم ما الفرق بين الامن السيبراني وامن المعلومات والتقنية من حيث الأهداف اليومية وطبيعة المهام: فريق تقنية المعلومات (IT): وظيفته الأساسية هي التمكين، التشغيل، وإتاحة الخدمات. يعني يهتم بتجهيز الأجهزة، تشغيل السيرفرات والشبكة الداخلية، حل مشاكل البريد الإلكتروني للموظفين، وضمان إن السيستم شغال وسريع بدون أي بطء أو انقطاع. فريق الأمن السيبراني (Cybersecurity): وظيفته الأساسية هي الحماية، الرقابة، وإدارة المخاطر. يعني يراجع أمان هذه السيرفرات والشبكات، يحدد ضوابط الدخول، يغلق الثغرات، ويفحص البرمجيات للتأكد من عدم وجود أي منفذ يقدر المخترق يستغله. ولجل تفهم توزيع المسؤوليات بين الفريقين، هذا الجدول يوضح كيف يتكاملون بدون تضارب: استيعاب الفرق بين الأمن السيبراني وأمن المعلومات وتقنية المعلومات يوضح لك إن الجمع بين التشغيل والرقابة عند شخص واحد يشكل خطر حقيقي على المنشأة، لأن المنفذ ما ينفع يراجع شغله أمنياً. ولجل تدعم فريق تقنية المعلومات عندك بدون ما تتحمل تكاليف تأسيس فريق أمني كامل، توفر لك سهل تك (Sahl Tech) خدمات الأمن السيبراني المدارة؛ بحيث نكون الشريك الأمني المتخصص اللي يراقب التهديدات ويفحص الثغرات بالتكامل التام مع مسؤولي الـ IT بمنشأتك، وتضمن حماية أعمالك واستمراريتها بأعلى كفاءة. CTA الاستثمار في تأمين بنيتك الرقمية ما عاد مجرد إجراء وقائي أو بند تكميلي في ميزانيتك، بل صار المحرك الأساسي لنمو أعمالك وضمان استمراريتها في السوق السعودي. كثير من أصحاب المنشآت يتساءلون عن الفرق بين الأمن السيبراني وأمن المعلومات ومدى العائد الفعلي من تطبيقهما معاً؛ والحقيقة أن التكامل بينهما يمنح منشأتك حصانة تشغيلية وتنافسية وهذا ما تفعله شركة سهل تك sahl tech لكي ترفع من قيمتها السوقية وتحمي أرباحها من أي هدر أو تعطل مفاجئ. عند فهم ما الفرق بين امن المعلومات والامن السيبراني، تكتشف أن تطبيق السياسات الإدارية مع أدوات الحماية التقنية ينعكس بشكل مباشر على قوة المنشأة ومن مميزات الامن السيبراني عند تأسيس شركتك ما يلي:- تأمين بيئات العمل عن بُعد والفروع المتعددة: يوفر قنوات اتصال مشفرة وآمنة (VPN & Zero Trust) للموظفين للوصول إلى أنظمة الشركة والسيرفرات من أي مكان بأمان وبدون تعريض الشبكة الداخلية للاختراق. الحماية الاستباقية وكشف التهديدات مبكراً: استخدام تقنيات المراقبة اللحظية والتحليل الذكي يتيح اكتشاف الأنشطة المشبوهة وسد الثغرات قبل أن يستغلها المهاجمون، بدلاً من مجرد رد الفعل بعد وقوع الضرر. تأمين سلاسل الإمداد والتعامل مع الأطراف الخارجية: يضمن حماية بيانات شركتك المشتركة مع الموردين، الشركاء، ومزودي الخدمات السحابية، ويمنع استخدام الثغرات الخارجية كمدخل لاختراق أنظمتك. تقليل تكاليف التأمين والتمويل المؤسسي: تطلب البنوك وشركات التأمين السيبراني إثبات جاهزية أمنية عالية قبل تقديم التغطية التأمينية أو التمويل؛ وتطبيق دفاعات قوية يقلل من رسوم وأقساط التأمين على الشركة. الحفاظ على سلامة وتكامل البيانات (Data Integrity): منع التلاعب بسجلات العمليات المالية، الفواتير، وحسابات العملاء؛ حيث يساعدك تطبيق حلول مثل تكامل هيئة الزكاة والفاتورة الإلكترونية في ضمان الربط الآمن والتشفير المعتمد، مما يضمن دقة التقارير المحاسبية وصحة القرارات التنفيذية داخل المؤسسة. ولأن تطبيق هذه المنظومة بشكل فردي قد يرهق ميزانية شركتك، نقف معك في سهل تك (Sahl Tech) كشريك استراتيجي متخصص؛ حيث نوفر لك حلول وخدمات الأمن السيبراني المدارة لحماية خوادمك، تطبيقاتك، وشبكاتك السحابية، بالتوافق التام مع سياسات أمن المعلومات ولوائح الالتزام الرسمية (مثل ضوابط الهيئة الوطنية للأمن السيبراني NCA)، لتضمن تشغيل أعمالك ونموها بأمان واستقرار كامل. يشهد السوق السعودي حراكاً تنظيمياً وتشريعياً صارماً لحماية الفضاء الرقمي وضمان سرية البيانات الوطنية، حيث فرضت الجهات الرقابية لوائح ملزمة لرفع جاهزية الشركات ضد المخاطر الإلكترونية. إن استيعاب الفرق بين الأمن السيبراني وأمن المعلومات يمثل الركيزة الأساسية لتحقيق الامتثال المزدوج داخل المنشأة؛ فبينما يختص أمن المعلومات ببناء السياسات الإدارية المتوافقة مع نظام حماية البيانات الشخصية (PDPL) والمعايير العالمية (ISO/IEC 27001)، يتولى الأمن السيبراني تطبيق الضوابط الفنية والأدوات التقنية لسد الثغرات وحماية الشبكات. فهم أبعاد تقنية المعلومات الامن السيبراني والالتزام بهذه الأطر التنظيمية يمنح منشأتك مكاسب استراتيجية مباشرة: تجنب الغرامات المالية والعقوبات: تفادي العقوبات الصارمة التي تفرضها الجهات الرقابية عند حدوث أي تسريب للبيانات أو التهاون في تطبيق معايير الأمان الإلزامية. التأهيل للمشاريع والمناقصات الكبرى: أصبح إثبات الامتثال للمعايير والضوابط شرطاً جوهرياً للتأهيل والدخول في المنافسات الحكومية وعقود الشركات الكبرى (مثل أرامكو، سابك، والقطاع المالي). الجاهزية للتدقيق والمراجعة الدورية: توثيق السياسات وضوابط الوصول وإدارة التغيير يسهل اجتياز لجان الفحص والتدقيق الداخلي والخارجي بكل سلاسة وبدون ملاحظات. تُعد الضوابط الأساسية للأمن السيبراني (ECC) الصادرة عن الهيئة الوطنية للأمن السيبراني المرجع الإلزامي لتحديد الحد الأدنى من متطلبات الحماية في الجهات الوطنية والشركات المرتبطة بها داخل المملكة. يوضح تطبيق هذه الضوابط عملياً ما الفرق بين امن المعلومات والامن السيبراني وكيفية تحويل اللوائح التنظيمية إلى حصانة رقمية متكاملة عبر خمسة محاور رئيسية: حوكمة الأمن السيبراني: إلزام المنشآت بوضع سياسات أمنية معتمدة من الإدارة العليا، وتحديد مصفوفة المسؤوليات بدقة، وقياس المخاطر السيبرانية وإدارتها دورياً لمعرفة ماهو الفرق بين امن المعلومات والامن السيبراني على المستوى الإداري. تعزيز الدفاع السيبراني: تأمين الشبكات والخوادم، وتطبيق سياسات مشددة لإدارة الهويات وصلاحيات الدخول (IAM)، وتفعيل المصادقة متعددة العوامل (MFA)، وإلزامية تشفير البيانات الحساسة. صمود الأمن السيبراني واستمرارية الأعمال: إعداد وتوثيق خطط التعافي من الكوارث (DRP)، وعزل النسخ الاحتياطية واختبار استعادتها بانتظام لضمان استمرارية التشغيل وتقليل أثر الهجمات. أمن الأطراف الخارجية وسلاسل الإمداد: إلزام المنشأة بتقييم ومراقبة المخاطر الأمنية لكافة الموردين ومزودي الخدمات السحابية قبل ربط الأنظمة لمنع الاختراق عبر طرف ثالث. أمن الحوسبة السحابية والتطبيقات: فحص الثغرات في الأنظمة السحابية والبرمجيات وضمان تطبيق مبادئ الأمان منذ مراحل التصميم والتطوير الأولى. إدراك ما الفرق بين امن المعلومات والأمن السيبراني والامتثال لضوابط الـ NCA يتطلب خبرات هندسية متخصصة ومتابعة تقنية مستمرة. ولتوفير تكاليف التأسيس والتوظيف، نقف معك في سهل تك (Sahl Tech) كشريك أمني معتمد؛ نساعدك على تقييم الفجوات في بنيتك الحالية، وتنفيذ متطلبات الضوابط الأساسية، وإجراء اختبارات الاختراق، وتأمين سيرفراتك وشبكتك السحابية باحترافية، لتضمن امتثال شركتك التام وحمايتها من أي مخاطر تشغيلية أو نظامية. CTA رغم الأهمية القصوى للأمان الرقمي، إلا إن كثير من المنشآت تواجه عوائق معقدة عند محاولة بناء منظومة حماية خاصة بها بسبب عدم استيعاب الفرق بين أمن المعلومات والأمن السيبراني على المستوى التنفيذي. الخلط في توزيع الأدوار والميزانيات يوقع الشركات في أخطاء شائعة تضعف الحماية وتزيد التكاليف، وأبرز هذه التحديات: التكاليف التشغيلية والتوظيف المرتفع: ندرة الكفاءات السيبرانية بالسوق السعودي وارتفاع رواتبهم، بالإضافة إلى تكلفة شراء وتجديد رخص البرمجيات الأمنية وأجهزة الفحص المتقدمة التي ترهق ميزانية الشركات الناشئة والمتوسطة. التعقيد الإداري وكثرة المنصات: الاعتماد على أدوات أمنية منفصلة وغير مترابطة يؤدي إلى صعوبة إدارة التنبيهات وغياب الرؤية الموحدة للمخاطر، مع عجز الفريق الداخلي عن المراقبة والرصد على مدار الساعة (24/7). الخلط بين مهام الـ IT والأمن: إسناد مهام الحماية لمسؤول الـ IT دون إدراك ما الفرق بين الامن السيبراني وامن المعلومات وعلاقتهما بالدعم الفني؛ مما يخلق ثغرات خطيرة بسبب تشتت المهام وغياب التفرغ لفحص الثغرات المتقدمة. تجاهل التهديدات الداخلية وسلاسل الإمداد: التركيز فقط على الجدران النارية وإهمال الرقابة على صلاحيات الموظفين أو تدقيق مستوى أمان الموردين والأطراف الخارجية. ولجل تتفادى هذه التحديات بالكامل وتضمن أعلى مستويات الحماية بدون هدر مالي أو تعقيدات توظيف، تقدم لك سهل تك التي تعتبر من أفضل شركات امن المعلومات في السعودية حلولًا وخدمات الأمن السيبراني المدارة كشريك استراتيجي مستقل يتولى حماية بنيتك الرقمية والفرق بين الأمن السيبراني وأمن المعلومات بالكامل: فحص الثغرات واختبارات الاختراق الدورية (Penetration Testing): نكتشف نقاط الضعف في مواقعك، تطبيقاتك، وشبكاتك ونسدها فوراً قبل أن يستغلها المخترقون. تأمين وإدارة البنية السحابية والسيرفرات: نراقب حركة البيانات والأنظمة وقواعد البيانات 24/7 للتصدي لأي هجمات مشبوهة وعزلها بلحظتها. المواءمة مع الضوابط الوطنية (NCA ECC & PDPL): نساعدك في تطبيق المعايير واللوائح الرسمية لضمان الامتثال التام وتفادي الغرامات، بالتكامل التام مع فريق تقنية المعلومات في منشأتك. فهم الفرق بين الأمن السيبراني وأمن المعلومات واستثمارك في خدمات سهل تك المدارة يوفر عليك ما يصل إلى 60% من تكاليف تأسيس فريق داخلي، ويمنحك راحة البال لتتفرغ لتطوير أعمالك وزيادة أرباحك وتترك حماية منظومتك التقنية لخبرائنا المعتمدين. CTA إدراك ما الفرق بين امن المعلومات والأمن السيبراني يساعدك تختار الأنسب لحماية شغلك؛ وحنا في سهل تك (Sahl Tech) نوفر لك خدمات أمن سيبراني مدارة تغطي اختبارات الاختراق، تأمين السحابة، ومراقبة التهديدات 24/7 لضمان استمرارية أعمالك ونموها بأمان. العمل بهذا المسار يعتمد على الحوكمة وإدارة المخاطر وبناء السياسات لحماية أصول الشركة. واستيعاب الفرق بين أمن المعلومات والأمن السيبراني يوضح المهارات الأساسية المطلوبة: فهم بنية الشبكات: فحص مسارات تدفق البيانات وكشف أي خلل أو تسريب محتمل. إدارة البيانات والتحكم بالوصول (IAM): تحديد صلاحيات الموظفين وفرض آليات التحقق من الهوية بدقة. تقييم الأنظمة ومعالجة الفجوات: تحليل الإجراءات المتبعة وتسكير الثغرات التنظيمية باستمرار. إدارة حماية البيانات الرقمية: تطبيق معايير التشفير وأدوات منع تسريب البيانات (DLP). التواصل الفعال والتوعية: تدريب الموظفين على تفادي مخاطر الهندسة الاجتماعية والإيميلات الاحتيالية. يتطلب هذا التخصص مهارات تقنية وهندسية للتعامل الميداني المباشر مع التهديدات الرقمية. ولمعرفة ما الفرق بين الامن السيبراني وامن المعلومات فنياً، يحتاج المتخصص إلى: تحليل البيانات واكتشاف الهجمات: تتبع حركة السجلات ومعرفة مصدر الاختراق والتصدي له بدقة. الاستجابة للحوادث والتعافي السريع: الجاهزية لعزل الأجهزة المصابة واسترجاع البيانات لضمان عدم توقف الشغل. متابعة أحدث التهديدات: التعلم المستمر لأساليب الهاكرز وتحديث خطط الدفاع السيبراني أول بأول. فهم الأكواد والبرمجة: فحص المواقع والتطبيقات لسد الثغرات البرمجية قبل استغلالها. احتراف أدوات الرصد المتقدمة: استخدام برامج كشف التسلل (SIEM / EDR) وأدوات اختبار الاختراق. العمل الجماعي وإدارة الأزمات: التنسيق السريع مع الفرق التقنية لاحتواء أي خطر أمني يهدد المنشأة. إدراك ما الفرق بين امن المعلومات والأمن السيبراني يوضح لك حجم الخبرات اللي تحتاجها لحماية شغلك. ولأن توظيف فريق كامل يكلف ميزانيات عالية، تقدم لك سهل تك (Sahl Tech) خدمات أمن سيبراني مدارة بكفاءات متخصصة تراقب وتفحص أنظمتك 24/7 بأعلى كفاءة وأقل تكلفة.ما هي أهم أقسام ومجالات أمن المعلومات؟

ما هي أهم أقسام ومجالات الأمن السيبراني؟
ماهو الأفضل الأمن السيبراني ام أمن المعلومات؟
ما الفرق بين تقنية المعلومات (IT) والأمن السيبراني؟
فوائد وتأثير تطبيق حلول الأمن السيبراني وأمن المعلومات على الشركات
الامتثال للمعايير واللوائح التنظيمية لهيئة الوطنية للأمن السيبراني NCA / ISO 27001)

الضوابط الأساسية للأمن السيبراني | NCA
التحديات والعيوب الشائعة عند تطبيق منظومة الأمن السيبراني وكيفية تجنبها
كيف تتجنب هذه العوائق مع سهل تك (Sahl Tech)؟
المهارات المطلوبة في تخصص أمن المعلومات
المهارات المطلوبة في تخصص الأمن السيبراني
الأسئلة الشائعة حول الفرق بين الأمن السيبراني وأمن المعلومات (FAQ)