

الضوابط الأساسية للأمن السيبراني أصبحت ضرورة ملحة لكل منشأة تسعى لضمان استمرارية أعمالها وحماية بياناتها في المملكة العربية السعودية؛ فمع تسارع وتيرة التحول الرقمي وتنوع الهجمات الإلكترونية، لم يعد يكفي الاعتماد على حلول حماية تقليدية دون تطبيق ضوابط الامن السيبراني المعتمدة. في هذا الدليل، يقدم لك خبراء شركة Sahl Tech IT (سهل تيك) دليلاً متكاملاً لفهم هذه المعايير، وتنفيذها، وتأهيل بنيتك التقنية للتوافق مع اشتراطات الجهات التنظيمية بأعلى درجات الأمان والموثوقية.
حيثُ الضوابط الأساسية للأمن السيبراني (ECC - Essential Cybersecurity Controls) هي المعايير الوطنية الإلزامية الصادرة عن الهيئة الوطنية للأمن السيبراني (NCA) داخل المملكة العربية السعودية. تهدف إلى وضع الحد الأدنى من الإجراءات التقنية والإدارية لحماية الأصول الرقمية، وتشفير البيانات، وإدارة الصلاحيات (IAM)، وحوكمة الحوسبة السحابية. يضمن تطبيق ضوابط الأمن السيبراني الأساسية للشركات تقليل مخاطر الاختراق، وتفادي العقوبات، وتحقيق أعلى درجات الصمود الرقمي للمنشآت الحكومية والخاصة.
ما هي الضوابط الأساسية للأمن السيبراني؟
تُعرف الضوابط الأساسية للأمن السيبراني بأنها منظومة من المعايير التقنية والإدارية الصادرة لحماية الأنظمة وشبكات الاتصال والبيانات من التهديدات السيبرانية داخل منشآت المملكة، وتغطي مجموعة من المحاور الرئيسية:
وضع سياسات واستراتيجية أمنية شاملة: توثيق إجراءات الحماية واعتمادها رسمياً من خلال إعداد سياسات الأمن السيبراني للمنشآت السعودية.
إدارة الهوية والتحكم في الوصول (IAM): قصر صلاحيات الوصول على المهام الوظيفية فقط وتفعيل التوثيق الثنائي (MFA).
إدارة المخاطر والفحص المستمر: اكتشاف نقاط الضعف عبر إدارة مخاطر الأمن السيبراني وفق ضوابط NCA ومعالجتها دورياً.
تأمين الشبكات والأنظمة: استخدام الجدران النارية وعزل الشبكات الداخلية وأنظمة كشف التسلل (IDS/IPS).
تشفير البيانات وحمايتها: تأمين البيانات المخزنة والمنقولة ضد التسريب والاختراق.
اختبارات الاختراق الدورية (Penetration Testing): تقييم الحصانة البرمجية وسد الفجوات الأمنية المكتشفة.
المراقبة والاستجابة للحوادث (SOC): رصد مستمر للشبكات لضمان سرعة التعامل مع الأنشطة المشبوهة.
النسخ الاحتياطي واستمرارية الأعمال: توفير نسخ مشفرة معزولة لحماية العمليات ضد هجمات الفدية.
أمان الموردين والحوسبة السحابية: التأكد من التزام الشركاء بالمعايير الوطنية وتخزين البيانات داخل المملكة.
احصل الآن على استشارة تقنية من فريق سهل تيك IT لفحص أنظمتك وضمان توافقها التام مع ضوابط الامن السيبراني المعتمدة وتفادي أي مخاطر تشغيلية.
CTA
أهمية الضوابط الأساسية للأمن السيبراني
تتجاوز أهمية الضوابط الأساسية للأمن السيبراني فكرة تجنب المخالفات لتشكل حجر الأساس في حماية البنية الرقمية للمؤسسات، وتتضح هذه الأهمية من خلال النقاط الآتية:
حماية الأصول الرقمية والبيانات الحساسة: منع تسريب بيانات العملاء وأسرار الأعمال والحد من محاولات التجسس الرقمي.
الامتثال التشريعي الموثوق: تطبيق متطلبات ضوابط هيئة الامن السيبراني لتفادي المساءلات النظامية.
تخفيض التكاليف التشغيلية الناتجة عن الحوادث: كلفة التأمين الوقائي تقل كثيراً عن تكاليف استرجاع الأنظمة ومعالجة خسائر الاختراق.
تعزيز الموثوقية التنافسية: كسب ثقة العملاء والجهات الحكومية في العقود والمناقصات الكبرى داخل المملكة.
تقليل الأخطاء البشرية: تدريب الكوادر الوظيفية لكشف حيل التصيد الإلكتروني (Phishing) والهندسة الاجتماعية.
أنواع الضوابط الأساسية للأمن السيبراني
تتكامل أنواع الضوابط الأساسية للأمن السيبراني لبناء منظومة أمنية متينة تغطي المحاور التقنية والإدارية والميدانية؛ ويوضح الجدول التالي تصنيفاتها وأهدافها وتطبيقاتها:
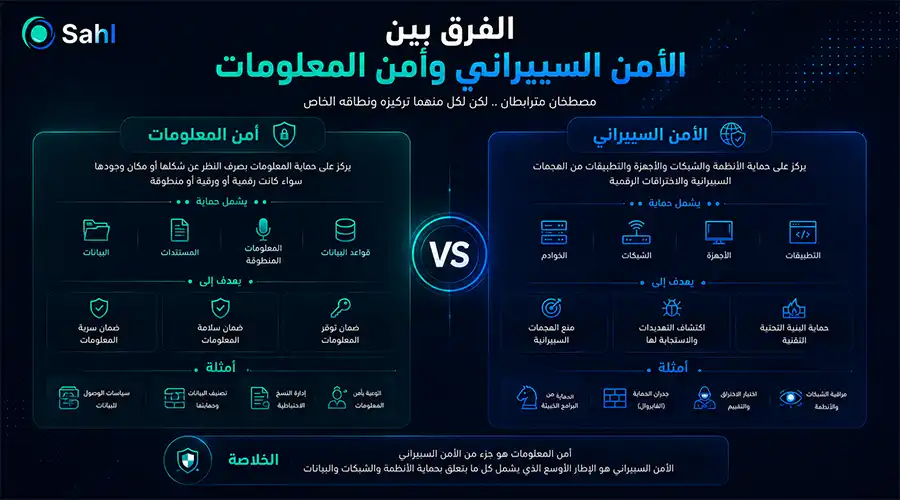
تكامل هذه الأنواع يساعد على ترسيخ الحماية الرقمية ويدعم عمليات تقييم الامتثال لضوابط الهيئة الوطنية للأمن السيبراني بكفاءة عالية. حيثُ يمكنك التعرف علي الفرق بين الأمن السيبراني وأمن المعلومات بالتفصيل من خلال زيارتك للمقال السابق او حجز معنا استشاره مجانيه لمعرفه ماذا تحتاج لمؤسستك او مشروعك.
CTA
يتطلب تنفيذ الضوابط الأساسية للأمن السيبراني منهجية تشغيلية دقيقة تحول الإجراءات النظرية إلى خطوات عملية ومستدامة عبر المحاور التالية: حصر الأصول وتقييم الفجوات: الاستعانة بـ خدمات Gap Assessment للضوابط الأساسية لتحديد الثغرات ونقاط الضعف في السيرفرات والتطبيقات. صياغة السياسات الأمنية: وضع أطر واضحة لحماية كلمات المرور، وسياسات الاستخدام المقبول، وإدارة الصلاحيات. تأمين الشبكات والسيرفرات: تثبيت الجدران النارية وعزل بيئات التطوير عن البيئات الإنتاجية. تشفير البيانات: استخدام خوارزميات التشفير المتقدمة للبيانات أثناء التخزين والنقل. جدولة الفحص واختبارات الأمان: تنفيذ اختبارات اختراق دورية بالتعاون مع جهات متخصصة لمعالجة العيوب البرمجية. تدريب وتوعية الموظفين: تنظيم ورش عمل تدريبية مستمرة لتقليل مخاطر الأخطاء الفردية. تواصل الآن مع خبراء شركة سهل تيك (Sahl Tech) لتنفيذ خطة متكاملة تضمن تطبيق ضوابط الأمن السيبراني الأساسية للشركات بأعلى جاهزية. CTA تفرض الجهات الرقابية بالمملكة اشتراطات مشددة لرفع جاهزية البيئة الرقمية والتأكد من صمودها ضد التهديدات المتطورة: الامتثال لإرشادات NCA: الالتزام بـ ضوابط هيئة الامن السيبراني الأساسية (ECC) وضوابط الحوسبة السحابية (CCC). سيادة البيانات واستضافتها محلياً: تخزين البيانات الحكومية والحساسة داخل مراكز بيانات واقعة داخل أراضي المملكة. استقلالية إدارة الأمن: إنشاء وحدة مستقلة للأمن السيبراني تتبع الإدارة العليا مباشرة لمنع تضارب المصالح. الرصد والإبلاغ الفوري: تفعيل المراقبة اللحظية 24/7 والإبلاغ عن أي حادث أمني للهيئة وفق الأطر الزمنية المعتمدة. تأمين سلاسل الإمداد: إلزام الشركات المتعاقدة والموردين الخارجيين بتطبيق المعايير الأمنية الوطنية. يسهم تحقيق هذه المتطلبات في إنجاح تقييم الامتثال لضوابط الهيئة الوطنية للأمن السيبراني ورفع كفاءة البنية التحتية للمؤسسات. ترتكز المنظومة الأمنية على مجموعة من العناصر التكاملية لحماية الفضاء الرقمي وضمان كفاءة العمليات: السرية (Confidentiality): ضمان عدم وصول البيانات إلا للمصرح لهم فقط. السلامة (Integrity): حماية البيانات من التعديل أو التلاعب غير المصرح به. التوافر (Availability): ضمان استمرار عمل الأنظمة والخدمات والوصول إليها عند الحاجة دون انقطاع. إدارة الهوية والوصول: ضبط صلاحيات المستخدمين والتحقق الدائم من الهويات الرقمية. إدارة المخاطر والامتثال: تقييم التهديدات وتحديث الضوابط الأساسية للأمن السيبراني بشكل دوري. توفر لك سهل تيك IT خدمات Gap Assessment للضوابط الأساسية لاختبار جاهزية هذه العناصر داخل أنظمتك وتحديثها باستمرار. CTA يوفر تبني ضوابط الامن السيبراني حزمة واسعة من المزايا التشغيلية والتنافسية للمنشآت في السوق السعودي، ومن أهمها: تعزيز الحصانة الرقمية: تقليل احتمالات التعرض للاختراق وهجمات البرمجيات الخبيثة. استدامة الأعمال: خفض فترات التوقف التقني وتأمين العمليات التشغيلية والخدمات الرقمية. بناء الثقة الرقمية: طمأنة العملاء والمستثمرين على سرية بياناتهم وتعاملاتهم المالية. ترشيد النفقات: تفادي التكاليف الباهظة الناتجة عن معالجة تبعات الهجمات وتسريب البيانات. تمكين الامتثال الشامل: تسهيل عمليات الفحص الدوري وتحقيق معايير إدارة مخاطر الأمن السيبراني وفق ضوابط NCA. يحقق الالتزام الدقيق بـ الضوابط الأساسية للأمن السيبراني مكاسب استراتيجية ترفع من كفاءة المنشأة وموثوقيتها: تجنب الجزاءات والغرامات: الالتزام الصارم بـ ضوابط هيئة الامن السيبراني والجهات الرقابية. تحصين سلاسل الإمداد: ضمان أمان الخدمات المقدمة من الأطراف الخارجية والموردين. الاستجابة السريعة للأزمات: امتلاك خطط طوارئ مسبقة للتعامل مع أي اختراق واحتواء آثاره فوراً. التأهيل للمشاريع الكبرى: استيفاء الشروط الأمنية الإلزامية للمنافسات والتعاقدات الحكومية والخاصة. مع تطور تقنيات الذكاء الاصطناعي التوليدي والتهديدات المؤتمتة، لم يعد الامتثال السنوي كافياً؛ تشير أفضل الممارسات إلى أن التحول نحو بنية "انعدام الثقة" (Zero Trust) والاعتماد على الرصد البرمجي المؤتمت يقلص زمن احتواء الحوادث السيبرانية بنسبة تصل إلى 70%، مما يجعل الجمع بين إعداد سياسات الأمن السيبراني للمنشآت السعودية والحلول السحابية وتصميم البنيه التحتيه المستقلة ركيزة الاستقرار الرقمي. CTA تتطلب الممارسة السليمة لـ الضوابط الأساسية للأمن السيبراني اتباع خطوات منظمة: التقييم الأمني الشامل: حصر الأصول والأنظمة وتحليل المخاطر المحتملة. تحديد الأولويات والمخاطر: ترتيب الثغرات حسب درجة خطورتها وتأثيرها على استمرارية العمل. صياغة السياسات والإجراءات: اعتماد لوائح تنظيمية متوافقة مع متطلبات إعداد سياسات الأمن السيبراني للمنشآت السعودية. تفعيل حلول التحكم التقنية: إعداد جدران الحماية، وبرامج مكافحة التهديدات، والمصادقة الثنائية. تشفير البيانات والنسخ الاحتياطي: عزل النسخ الاحتياطية خارج بيئة العمل المباشرة لتفادي هجمات الفدية. مراقبة الشبكات وإجراء الاختبارات: متابعة السجلات الأمنية وتنفيذ فحوصات اختراق دورية. التدريب والتحسين المستمر: نشر التوعية الأمنية وتطوير أدوات الحماية لمواكبة التهديدات المتجددة. صُممت الضوابط الأساسية للأمن السيبراني لتحقيق مجموعة من الأهداف الاستراتيجية لحماية المنشآت: حفظ سرية البيانات وسلامتها: منع الوصول غير المصرح به والتصدي للتلاعب في السجلات الرقمية. تقليل المخاطر التشغيلية: سد الثغرات قبل استغلالها من خلال إدارة مخاطر الأمن السيبراني وفق ضوابط NCA. رفع الجاهزية والاستجابة: تسريع عمليات احتواء الحوادث الرقمية والتعافي السريع منها. ترسيخ الثقافة الأمنية: نشر الوعي بين الكوادر لتقليل الاعتماد على الحلول التقنية فقط. تحقيق التكامل التنظيمي: مساعدة المنشآت على تقييم الامتثال لضوابط الهيئة الوطنية للأمن السيبراني بكفاءة وسهولة. احمِ منشأتك وعزز استقرارها الرقمي مع حلول ضوابط الامن السيبراني من سهل تيك IT؛ تواصل معنا اليوم لبناء درع حماية متكامل لأعمالك. CTA تتعدد الأطر التنظيمية لحماية المعلومات؛ ويوضح الجدول التالي الفروق الجوهرية بين الإطار الوطني والإطار الدولي: تطبيق كلا المعيارين يمنح المنشأة تكاملاً بين الالتزام التنظيمي المحلي والحوكمة الدولية، ويسهل تطبيق ضوابط الأمن السيبراني الأساسية للشركات. تطوير بيئة رقمية آمنة يتطلب شريكاً متخصصاً يجمع بين الخبرة البرمجية والاشتراطات الأمنية المعتمدة في المملكة؛ تقدم شركة سهل تيك (Sahl Tech IT) حلولاً متكاملة تشمل: خدمات تقييم الامتثال وفحص الفجوات (Gap Assessment): فحص دقيق للأنظمة وتأهيلها لمتطلبات الضوابط الأساسية للأمن السيبراني. تطوير البرمجيات والأنظمة الآمنة: برمجة وتصميم المواقع، وتطبيقات، ومتاجر إلكترونية مشفرة وفق أعلى معايير الحماية (Secure SDLC). إعداد سياسات الأمن السيبراني للمنشآت السعودية: صياغة لوائح وحوكمة داخلية مخصصة تواكب اللوائح الوطنية. اختبارات الاختراق وإدارة الثغرات: فحص الشبكات والتطبيقات وإعداد تقارير معالجة شاملة.كيفية تطبيق الضوابط الأساسية للأمن السيبراني داخل الشركات

متطلبات الأمن السيبراني في السعودية
العناصر الأساسية للأمن السيبراني
مميزات الأمن السيبراني
فوائد الالتزام بالضوابط الأساسية للأمن السيبراني

رؤية سهل تيك التقنية للتحول الرقمي 2026/2027
خطوات تطبيق الضوابط الأساسية للأمن السيبراني
أهداف الضوابط الأساسية للأمن السيبراني
الفرق بين الضوابط الأساسية للأمن السيبراني ومعايير ISO 27001

لماذا تختار شركة Sahl Tech IT لشراكة الأمن السيبراني والحلول التقنية؟
الأسئلة الشائعة حول الضوابط الأساسية للأمن السيبراني